Email ជាមធ្យោបាយទំនាក់ទំនងដ៏សំខាន់សម្រាប់ការងារ ប៉ុន្តែវាក៏អាចក្លាយជាច្រកមួយដែលក្រុម Hacker ប្រើប្រាស់ ដើម្បីវាយប្រហារលើគណនី និងទិន្នន័យរបស់បុគ្គលិកផងដែរ។ ជាពិសេស ការចុចលើតំណភ្ជាប់ (Link) ពី Email ក្លែងក្លាយ ដែលអាចធ្វើឱ្យអ្នកប្រើប្រាស់ធ្លាក់ក្នុងអន្ទាក់បោកបញ្ឆោតដោយមិនដឹងខ្លួន។
ការបោកបញ្ឆោតបែបនេះ ត្រូវបានគេស្គាល់ថាជា Phishing ដែលជាល្បិចឆបោកប្រើប្រាស់សារក្លែងក្លាយ ដើម្បីបោកបញ្ឆោតអ្នកប្រើប្រាស់ឱ្យបង្ហាញព័ត៌មានសម្ងាត់ ឬចូលទៅកាន់គេហទំព័រដែលបង្កើតឡើងដោយជនខិលខូច។ សារទាំងនោះ ជនខិលខូចអាចធ្វើត្រាប់តាមអង្គភាព ឬសេវាកម្មដែលអ្នកប្រើប្រាស់ស្គាល់ ដើម្បីបង្កើនការជឿទុកចិត្ត។ ចំពោះ បុគ្គលិកការិយាល័យវិញ មិនមែនត្រឹមតែមានហានិភ័យដល់គណនីផ្ទាល់ខ្លួនប៉ុណ្ណោះទេ ប៉ុន្តែជនខិលខូច អាចប្រើប្រាស់គណនីរបស់អ្នក ដើម្បីស្វែងរកឯកសារ ទិន្នន័យ ឬព័ត៌មានទំនាក់ទំនងដែលពាក់ព័ន្ធនឹងការងាររបស់ស្ថាប័នផងដែរ។
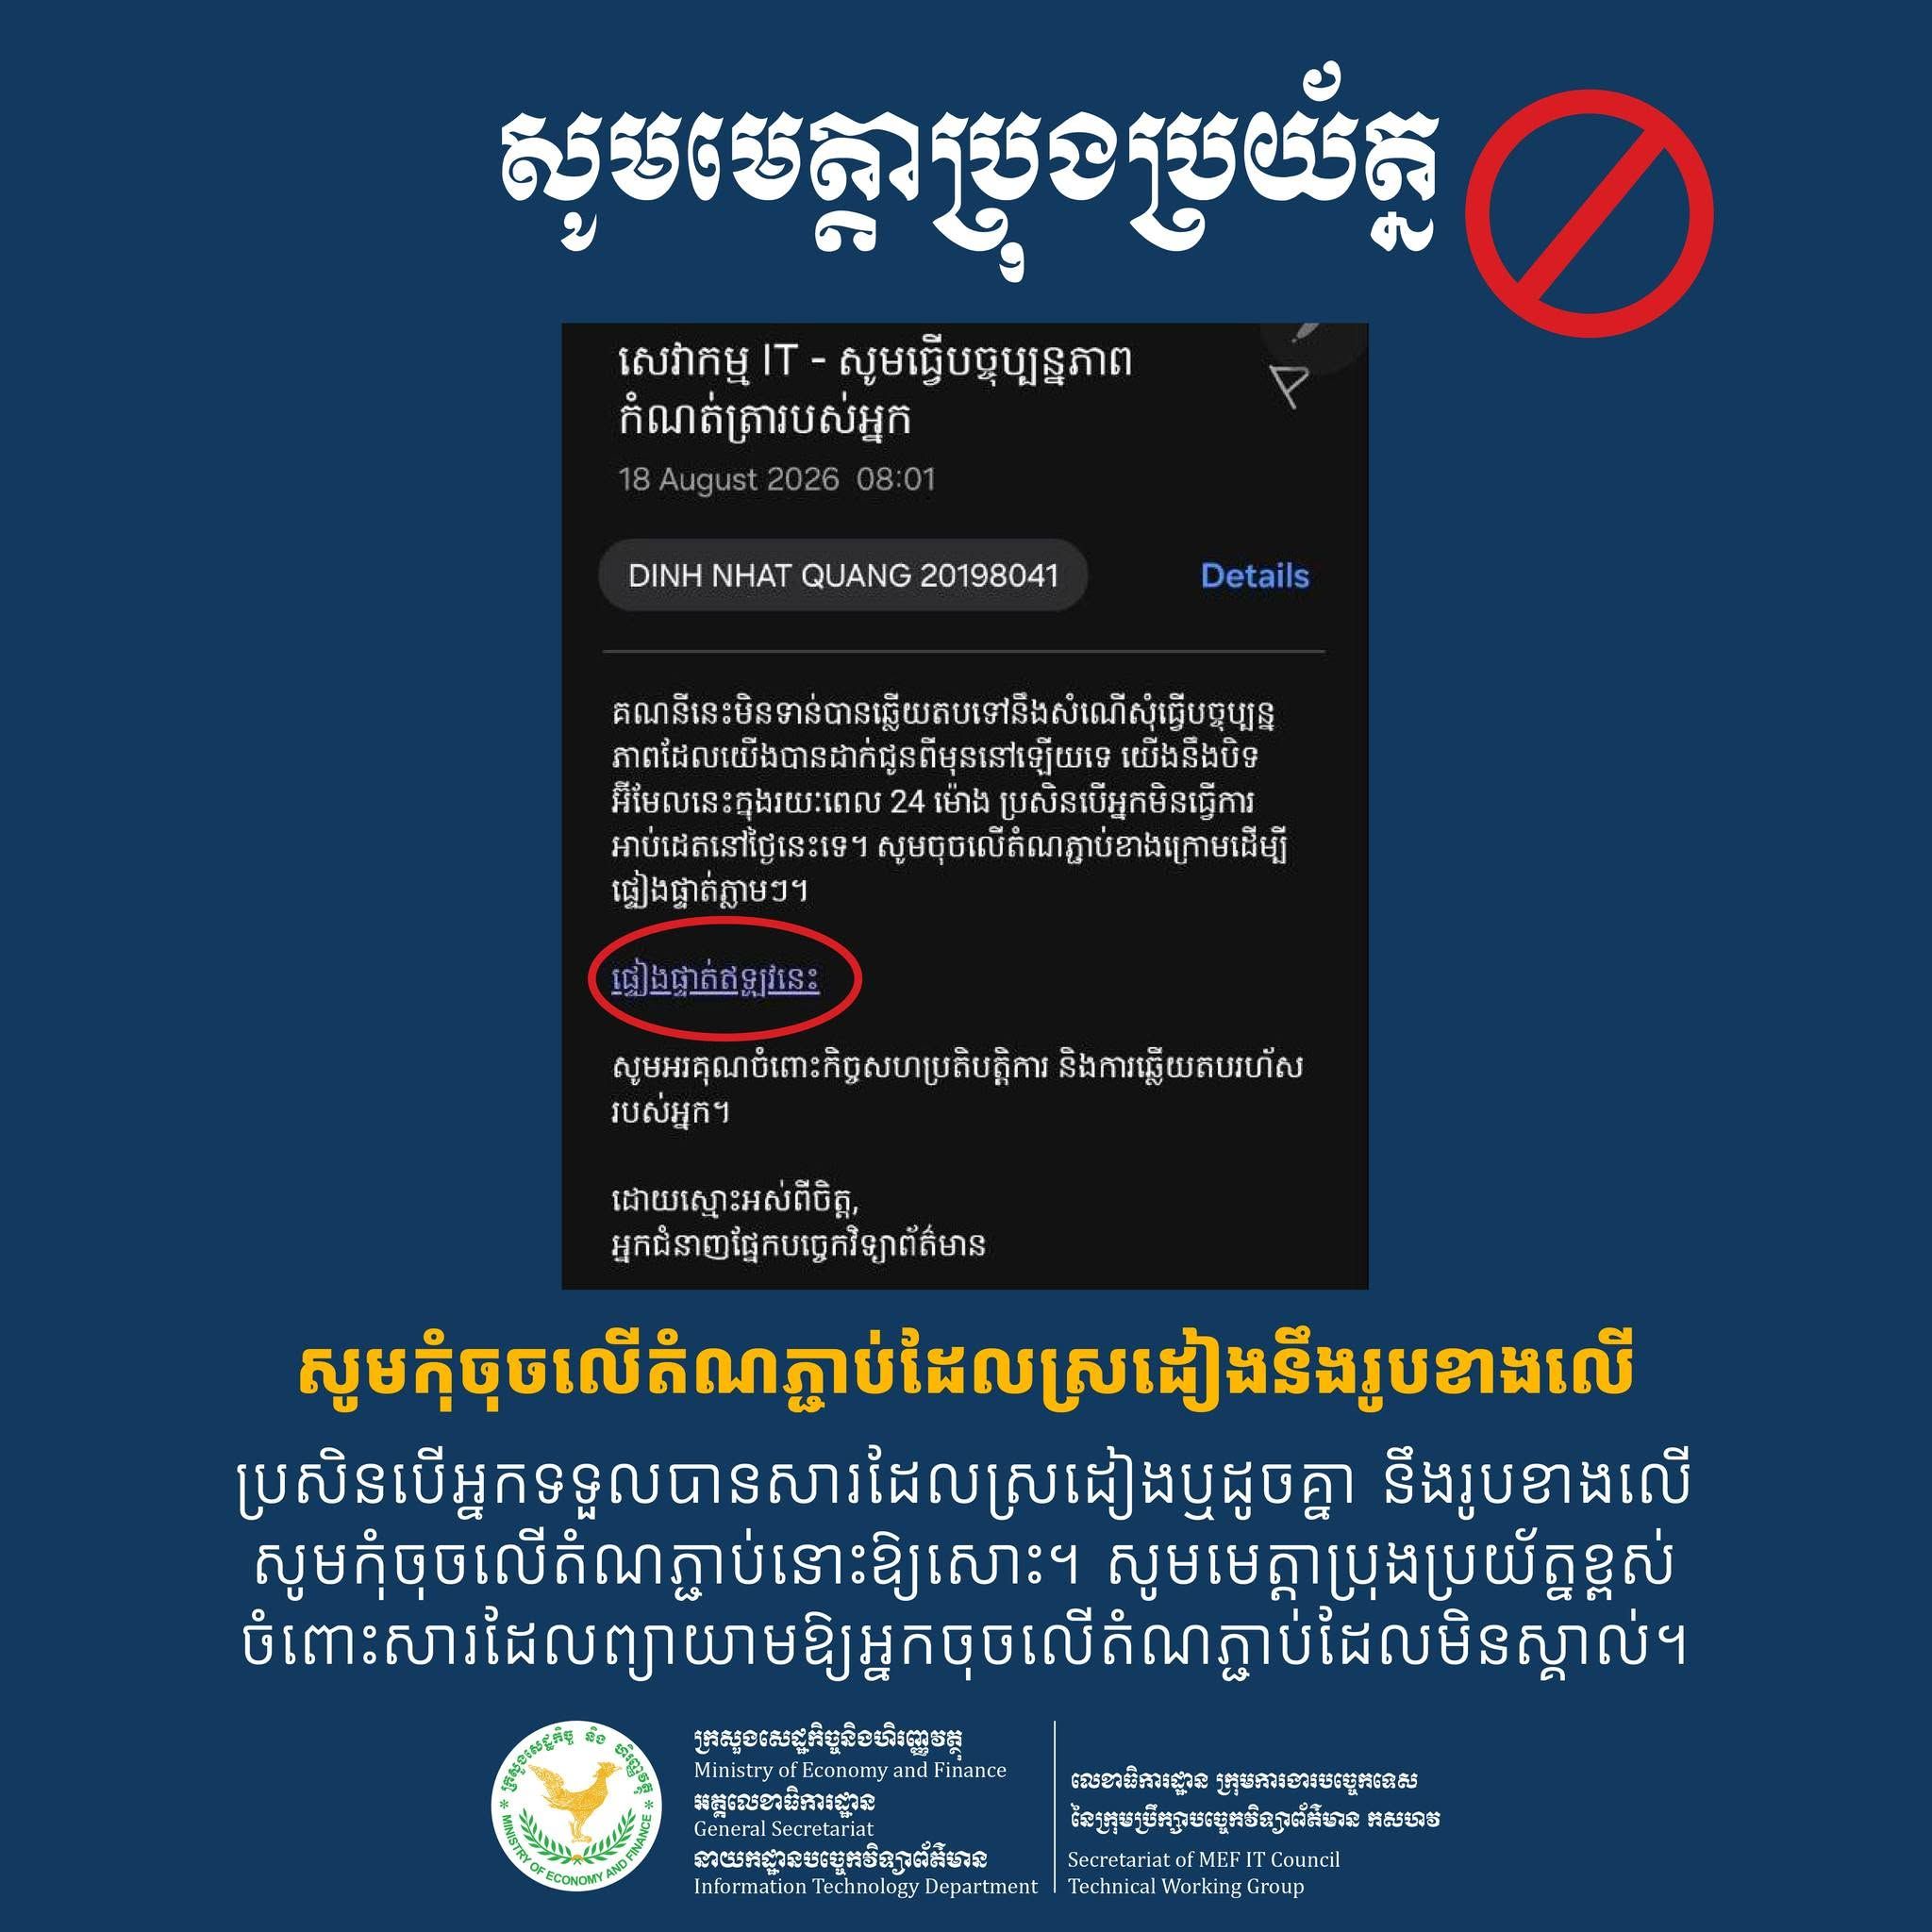
ដើម្បីកាត់បន្ថយហានិភ័យនេះ នាយកដ្ឋានបច្ចេកវិទ្យាព័ត៌មាន នៃក្រសួងសេដ្ឋកិច្ច និងហិរញ្ញវត្ថុ បានណែនាំឱ្យ អ្នកប្រើប្រាស់ គួរពិនិត្យប្រភពអ្នកផ្ញើ និងអាសយដ្ឋានគេហទំព័រឱ្យបានច្បាស់ មុនពេលបើក Link ឬឯកសារភ្ជាប់ណាមួយ។ ប្រសិនបើសារមានភាពមិនប្រក្រតី ឬស្នើសុំព័ត៌មានសម្ងាត់ គួរផ្ទៀងផ្ទាត់ជាមួយស្ថាប័ន ឬអ្នកផ្ញើតាមមធ្យោបាយផ្សេងទៀតជាមុនសិន។
ក្នុងករណីសង្ស័យថាបានធ្លាក់ក្នុងអន្ទាក់ Phishing លោកអ្នក គួរជូនដំណឹងដល់អ្នកគ្រប់គ្រងផ្នែកបច្ចេកវិទ្យាព័ត៌មាន (IT) ជាបន្ទាន់។ ប្រសិនបើបានបញ្ចូលពាក្យសម្ងាត់រួចហើយ គួរប្តូរពាក្យសម្ងាត់តាមរយៈគេហទំព័រផ្លូវការ និងពិនិត្យសកម្មភាពចូលប្រើប្រាស់គណនីដែលមិនស្គាល់។ ចំពោះព័ត៌មានធនាគារ ឬលេខកូដ OTP ដែលបានផ្តល់ឱ្យអ្នកដទៃ គួរទាក់ទងស្ថាប័នពាក់ព័ន្ធភ្លាមៗ។ ការប្រុងប្រយ័ត្នចំពោះ Email ដែលមិនស្គាល់ប្រភព និងការផ្ទៀងផ្ទាត់មុនចុច Link គឺជាទម្លាប់សំខាន់ដែលអ្នកប្រើទាំងអស់គួរអនុវត្ត ដើម្បីការពារទាំងគណនីផ្ទាល់ខ្លួន និងសុវត្ថិភាពទិន្នន័យរបស់ស្ថាប័ន។